
Usuários do CodexSandbox no Windows 11: O que é e deve ser excluído?
O que é a conta CodexSandboxUsers no Windows 11? Descubra o que é, qual a sua função e se você deve excluí-la para melhorar o desempenho do seu dispositivo. Obtenha a resposta completa agora!

As coisas mais importantes que você precisa saber
- As contas CodexSandboxUsers, apesar de terem como objetivo estar em um ambiente isolado, podem obter amplas permissões de gravação em pastas de usuário (como %USERPROFILE% e OneDrive) e até mesmo em unidades inteiras, acionando alertas de segurança e potencialmente alterando as permissões existentes.
- Essas contas devem ser excluídas se você não usa mais o Codex ou se deseja encerrar o amplo acesso à pasta que lhes foi concedido, observando que a exclusão não afeta seu login pessoal nem sua conta Microsoft.
- A exclusão de contas CodexSandboxUsers não remove automaticamente as entradas de permissão restantes; é necessária uma limpeza manual usando comandos como icacls nas pastas afetadas para garantir a remoção completa do acesso.
Se você notar uma conta CodexSandboxOffline أو CodexSandboxOnline Em um dispositivo que opera no sistema Windows 11Note que foi criado usando a ferramenta de linha de comando OpenAI Codex. Ambas as contas pertencem a um grupo local chamado CodexSandboxUsersO Codex os utiliza para executar comandos proxy em um ambiente isolado (sandbox), em vez de executá-los em sua própria conta.
Resposta rápida: Essas contas são legítimas e não são malware. É seguro mantê-las se você estiver usando o Codex. Se você remover o Codex ou não quiser mais usar o ambiente sandbox do Windows, exclua ambos os usuários usando o comando. net user CodexSandboxOffline /delete و net user CodexSandboxOnline /deleteEm seguida, remova o grupo usando net localgroup CodexSandboxUsers /deleteEm seguida, limpe quaisquer permissões de pasta restantes usando icacls.
O que são as contas Sandbox do Codex?
A ferramenta Codex CLI pode ser usada no sistema. Windows A configuração original permitia o uso experimental do sistema de arquivos e da rede em um ambiente isolado (sandbox). Ao fazer isso, eram criadas duas contas locais do Windows com senhas aleatórias e elas eram colocadas em um grupo. CodexSandboxUsersO objetivo deste projeto é executar comandos proxy sob essas identidades restritas, reduzindo a necessidade de aprovações manuais do Codex e, ao mesmo tempo, especificando a que o comando pode acessar.
| Elemento | التفاصيل |
|---|---|
| Nomes de contas | CodexSandboxOffline، CodexSandboxOnline |
| Grupo local | CodexSandboxUsers |
| Criado por | Extensão Codex CLI e Codex IDE no Windows |
| o objetivo | Executar comandos de proxy em um ambiente sandbox com permissões restritas. |
| senhas | Eles são gerados aleatoriamente durante a configuração. |
Os mesmos cálculos são apresentados tanto na interface de linha de comando (CLI) quanto na extensão do ambiente de desenvolvimento integrado (IDE), pois a extensão baixa arquivos binários pré-compilados que se comportam da mesma maneira em ambas as interfaces. codex-windows-sandbox.exe.
Por que essas contas acessam suas pastas de usuário?
Este ambiente de sandbox concede às contas acesso de gravação à pasta do projeto onde o Codex está sendo executado. O problema que muitos usuários encontram é que a configuração também atribui permissões em todo o perfil. Quando a raiz de gravação do espaço de trabalho é %USERPROFILE%O Codex pode estender isso para incluir as subpastas superiores do perfil, como por exemplo: onedrive AppData, Documentos, Downloads e Área de Trabalho; em alguns relatos, chegou até à árvore de diretórios. C:Users<USER> A unidade inteira ou mesmo a unidade raiz, como por exemplo D:.
Em sistemas onde o Acesso Controlado a Pastas está habilitado, esse comportamento resulta em uma série de notificações de segurança do Windows enquanto o Codex tenta ler arquivos por meio do perfil. Em pelo menos um caso, adicionar uma conta sandbox à raiz de uma unidade também removeu outras permissões existentes dessa unidade.
ملاحظة: A exclusão dessas contas não remove automaticamente as entradas de permissão que elas deixaram. Entradas antigas de Controle de Acesso (SID) podem permanecer. CodexSandboxUsers As permissões das pastas após a desinstalação do Codex confirmam a importância da limpeza manual.
Você deve excluir as contas CodexSandboxUsers?
Mantenha essas contas se você usa o Codex ativamente neste dispositivo, pois o ambiente de sandbox depende delas. Remova-as se você não usa mais o Codex, desativou o sandbox intencionalmente ou deseja revogar o amplo acesso à pasta concedido a essas contas. Elas não estão vinculadas à sua conta Microsoft e excluí-las não afetará seu login.
Como remover contas e limpar permissões
Primeiro, faça login na sua conta de administrador. Certifique-se de ter privilégios de administrador em "Contas de Usuário" no Painel de Controle e considere manter uma segunda conta de administrador local como medida de segurança antes de fazer qualquer alteração.
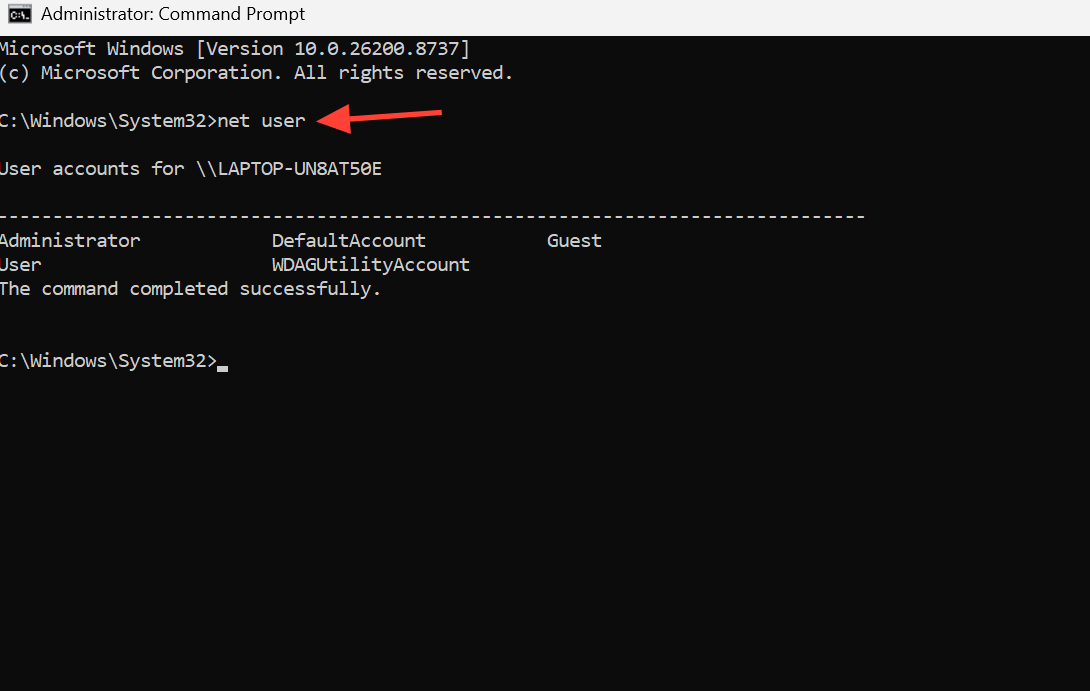
1. Abra o PowerShell ou o Prompt de Comando com privilégios de administrador e execute o comando. net user Para listar todas as contas locais, certifique-se de que elas apareçam. CodexSandboxOffline و CodexSandboxOnline Antes de remover qualquer coisa.
2. Exclua ambas as contas de ambiente isolado usando a tecla Delete. O Windows não removerá uma conta que esteja em uso, portanto, feche qualquer sessão ativa do Codex primeiro.
net user CodexSandboxOffline /delete
net user CodexSandboxOnline /delete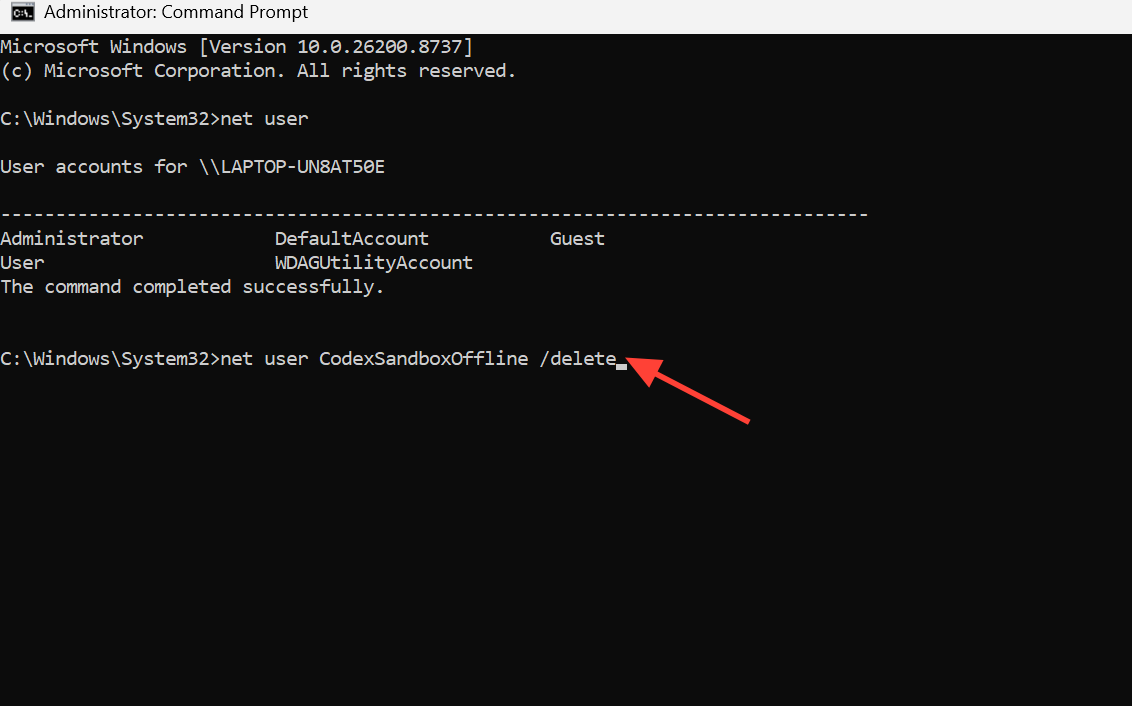
3. Remova o grupo local para garantir que nenhuma vaga fique em aberto.
net localgroup CodexSandboxUsers /delete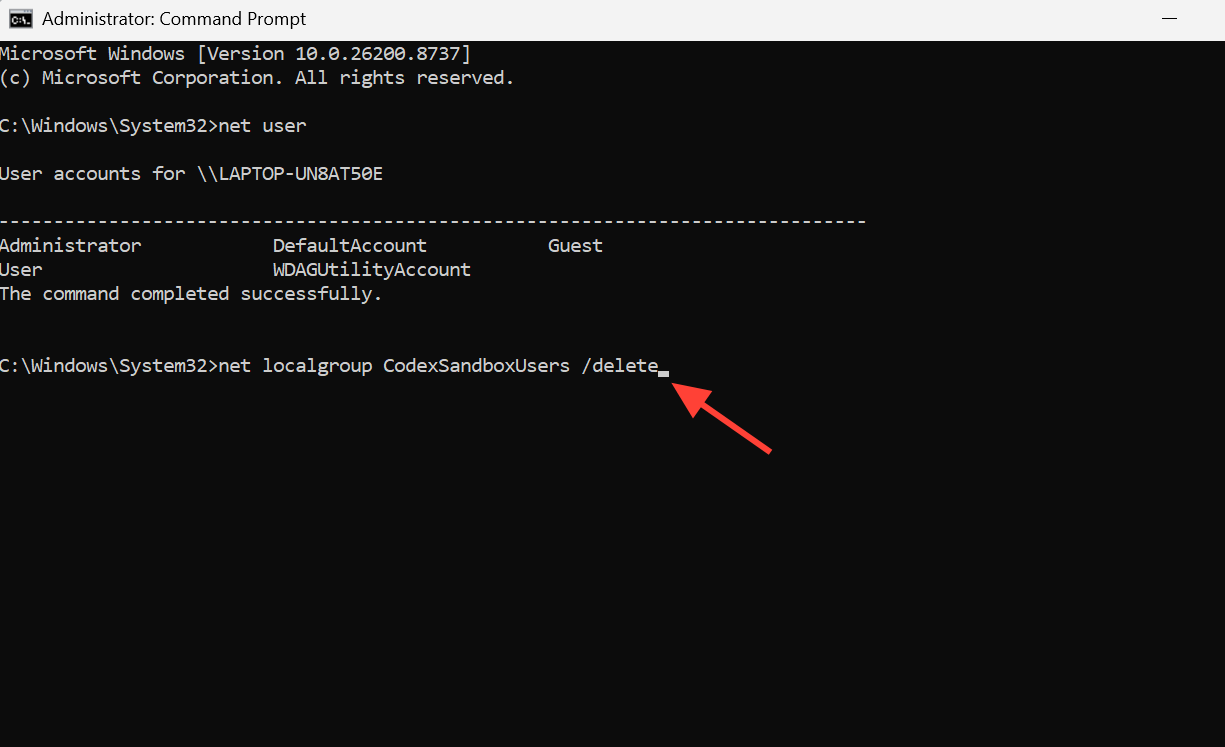
4. Limpe quaisquer entradas de permissão restantes. Use o comando icacls Essas permissões foram concedidas a qualquer pasta, incluindo seu diretório de perfil e qualquer unidade raiz afetada. Essa ação remove as entradas do sandbox, preservando seu acesso normal.
icacls "%USERPROFILE%" /remove:g CodexSandboxUsers /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOffline /T
icacls "%USERPROFILE%" /remove:g CodexSandboxOnline /T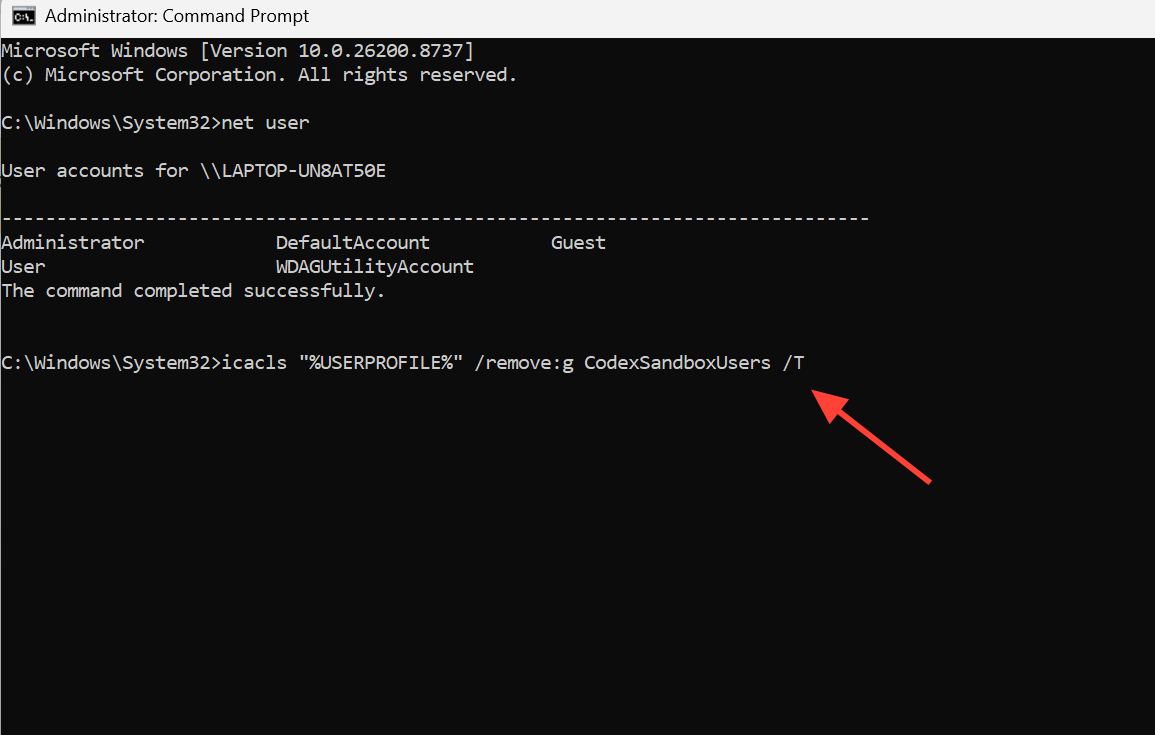
Como você pode ter certeza de que o processo de remoção será bem-sucedido?
Para garantir que as contas CodexSandboxUsers e suas permissões foram removidas com sucesso, execute o comando novamente. net userNenhum deles deveria aparecer. CodexSandboxOffline أو CodexSandboxOnline Na lista, e o assunto não deve ser exibido. net localgroup Agora CodexSandboxUsers. Se fosse Acesso controlado a pastas O Acesso Controlado a Pastas (CPA) sobrecarrega você com alertas, e essas notificações devem parar assim que as contas e suas respectivas permissões forem removidas.
ainda Fundo de Proteção (sandbox) é um recurso em rápida evolução, e suas chaves de configuração mudaram ao longo do tempo de uma marca para outra. experimental_windows_sandbox Situações precoces windows.sandbox Exemplos incluem privilégios elevados e privilégios não elevados. Se você planeja continuar usando o Codex no Windows, revise o comportamento atual do sandbox na documentação oficial da [Nome/Título da Empresa]. Codex no Windows Antes de reativá-lo, evite direcionar a raiz de gravação do espaço de trabalho para todo o perfil do usuário.
Comentários estão fechados.