
Resolver o evento de ID 1129 na Política de Grupo: Sem conexão com o controlador de domínio.
Você está enfrentando o evento de ID 1129 da Política de Grupo? Resolva o problema de conectividade de rede com seu Controlador de Domínio e faça com que sua empresa volte a funcionar sem problemas. Comece a corrigir agora mesmo!

As coisas mais importantes que você precisa saber
- O erro de ID de evento 1129 geralmente é causado por um bloqueio na porta TCP 389 do LDAP entre o cliente e o controlador de intervalo, e isso pode ser confirmado testando a conexão direta com a porta usando o comando Test-NetConnection.
- Para resolver o problema do erro 1129 que aparece apenas na inicialização, habilite a opção "Sempre aguardar a rede na inicialização e no logon do computador" nas configurações de Política de Grupo ou adicione o valor GpNetworkStartTimeoutPolicyValue ao registro para atrasar o processamento da política.
- Após aplicar as correções, use o comando gpupdate /force e verifique o log de eventos do sistema para confirmar se o erro 1129 desapareceu e se uma entrada de sucesso aparece, lembrando que eventos como 1058, 1030 e 1055 geralmente apontam para o mesmo problema subjacente.
Quando um cliente Windows não consegue acessar o controlador de domínio durante o processamento da Política de Grupo, ele registra o ID de evento 1129 e exibe a mensagem conhecida: “O processamento da Política de Grupo falhou porque não há conexão de rede com o controlador de domínio”. As políticas do computador param de ser aplicadas e a execução do comando é relatada. gpupdate Com relação à impossibilidade de atualizar a política do computador, a política do usuário ainda pode funcionar corretamente, razão pela qual o problema geralmente desaparece até que uma nova aplicação de Objeto de Política de Grupo (GPO) seja recusada.
Resposta rápida: Certifique-se de que o cliente tenha acesso ao controlador de intervalo e que a porta LDAP esteja aberta. Execute os dois comandos a seguir. nltest /dsgetdc:yourdomain.com و Test-NetConnection DC01 -port 389Se a porta 389 estiver bloqueada ou o controlador de intervalo estiver inacessível, habilite o acesso LDAP/à rede. Se o erro ocorrer apenas na inicialização, habilite a opção. Sempre aguarde a conexão de rede ao iniciar e fazer login no computador..
O que causa o aparecimento do ID de evento 1129?
O erro de ID de evento 1129 ocorre quando o Serviço de Política de Grupo não consegue estabelecer a conexão necessária com o controlador de domínio durante o processamento. A causa mais comum é uma conexão bloqueada com o LDAP pela porta TCP 389, impedindo o cliente de se conectar ao Active Directory. No entanto, a mensagem é genérica e diversas outras condições podem levar à mesma falha.
- A porta LDAP 389 (ou 636 para LDAPS) está bloqueada por um firewall ou política de rede entre o cliente e o controlador de domínio.
- O controlador de domínio está offline ou inacessível no momento em que a política é acionada.
- O adaptador de rede não está totalmente pronto quando a Política de Grupo é ativada na inicialização, portanto o cliente tenta processar a conexão antes que ela seja estabelecida.
- O DNS não consegue localizar o controlador de domínio, portanto não há nada para a Política de Grupo associar, o que pode causar problemas de conectividade.
Observação: A própria mensagem indica que este pode ser um problema temporário. Se o cliente encontrar esse erro uma vez e, em seguida, a conexão for bem-sucedida logo depois, nenhuma ação é necessária. Falhas repetidas ao longo de várias horas justificam uma investigação mais aprofundada, especialmente se você estiver enfrentando problemas como o Hinge não funcionar ou o Spotify não funcionar no seu computador.
Confirmar a capacidade do cliente de acessar o controlador de alcance.
1. Verifique a acessibilidade básica e localize o controlador de domínio. Teste a conexão com o domínio (ping) e, em seguida, pergunte ao cliente qual controlador de domínio ele consegue encontrar. Ambos os testes devem retornar um resultado correto; caso contrário, você poderá encontrar o problema com o botão de seta do Excel ou outros problemas.
ping yourdomain.name

nltest /dsgetdc:yourdomain.com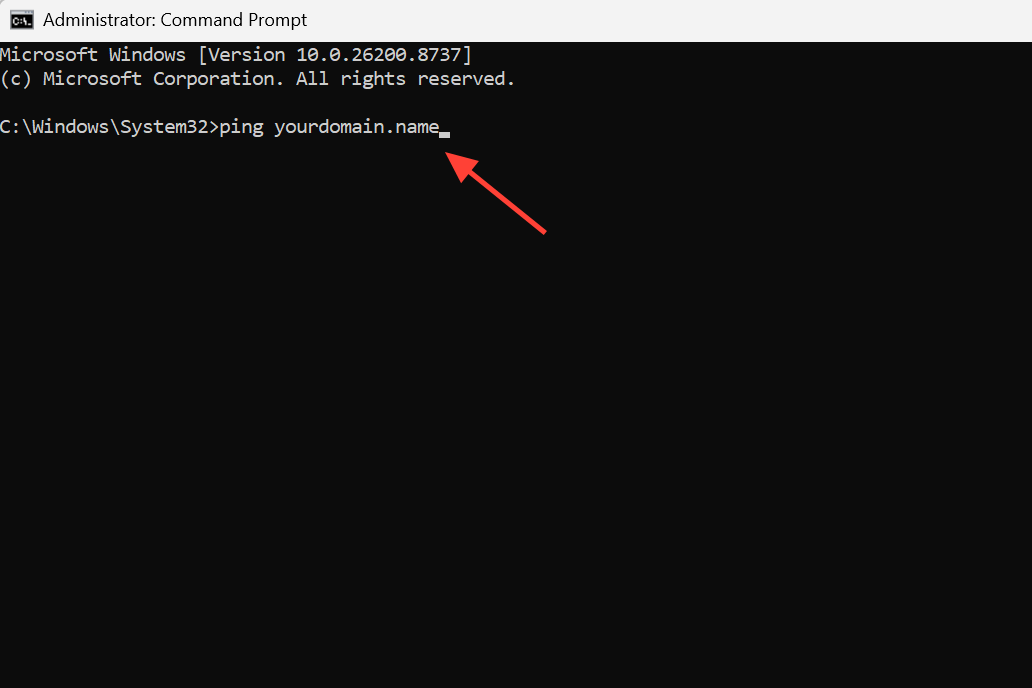
2. Teste o LDAP diretamente. O resultado do teste de porta deve mostrar TcpTestSucceeded : TrueSe o resultado FalseIsso significa que a porta está bloqueada ou que o controlador de alcance (DC) não está escutando. A causa raiz do problema.
Test-NetConnection DC01 -port 389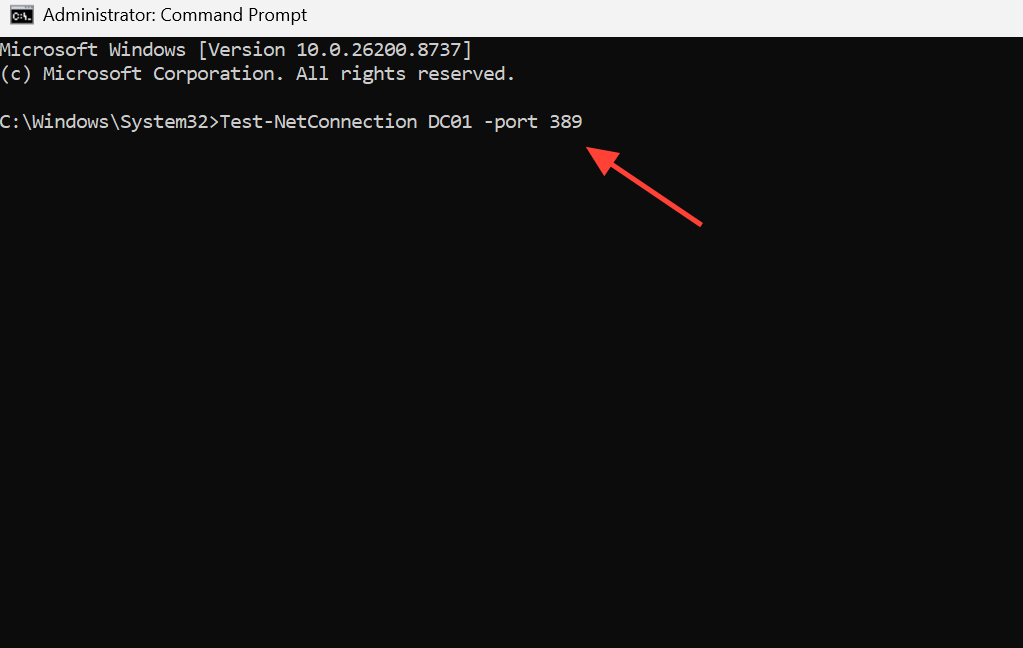
Ao ativar o LDAPS no controlador de intervalo, utilize a porta 636 em vez da 389.
3. Certifique-se de que o processo de vinculação esteja funcionando corretamente. Execute ldp.exe No dispositivo do cliente, selecione ConexãoInsira o nome do controlador de alcance (DC) e clique em Conecte-seA falha de conexão confirma que o controlador de alcance (DC) não está conectado à internet ou está bloqueado por um firewall, e não se trata de um problema de política do lado do cliente.
Como corrigir um LDAP bloqueado ou um controlador de intervalo indisponível
Se o teste de porta falhar, a solução está no caminho da rede , não no dispositivo do cliente. Abra a porta TCP 389 (ou 636, se estiver usando LDAPS) entre a sub-rede do cliente e os controladores de domínio em qualquer firewall, dispositivo de segurança ou regra baseada em host localizada entre eles. Assim que o caminho estiver aberto, o processo de vinculação dependente da Política de Grupo poderá ser concluído.
Se a descoberta falhar, trate o problema como uma questão de disponibilidade do DNS ou do Controlador de Domínio (DC). Limpe o cache do resolvedor , verifique se o cliente está apontando para servidores DNS válidos e certifique-se de que o DC esteja conectado à internet antes de tentar novamente.
ipconfig /flushdns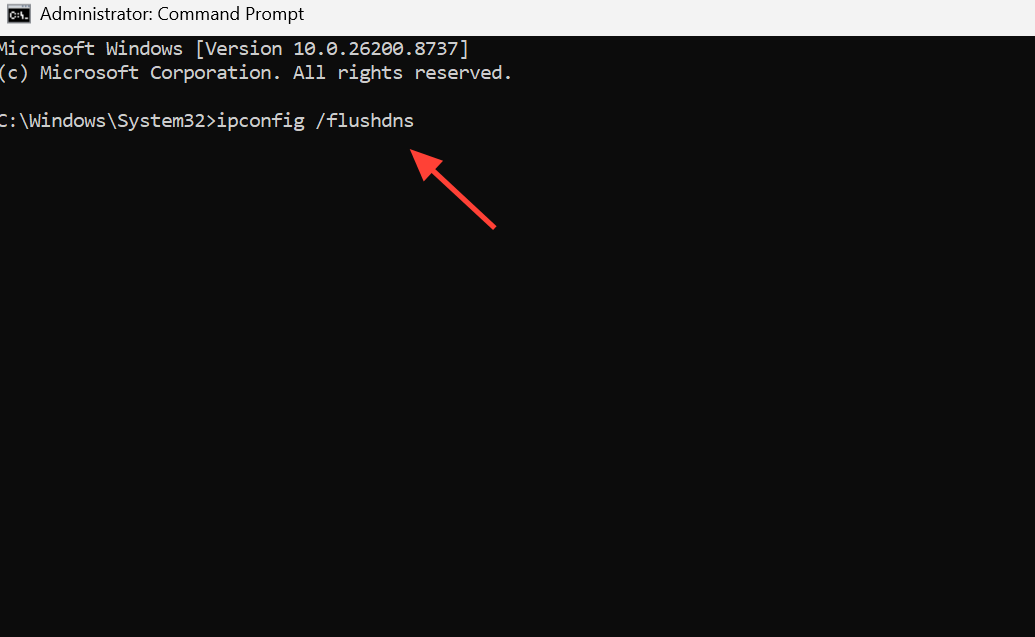
Correção do erro de ID de evento 1129 que aparece apenas na inicialização.
Um padrão claro emerge em dispositivos que registram o erro de ID de evento 1129 durante a inicialização, mas funcionam normalmente depois disso. Isso ocorre porque a conexão de rede simplesmente não está pronta quando o computador tenta aplicar as políticas, resultando em uma tentativa inicial falha e uma atualização subsequente bem-sucedida. Esta solução força o dispositivo a aguardar uma conexão de rede completa antes de aplicar as políticas do computador.
1. Abra Console de Gerenciamento de Diretiva de Grupo (gpmc.msc) e edite o Objeto de Política de Grupo (GPO) associado à Unidade Organizacional (UO) que contém os computadores afetados, ou crie um novo objeto.
2. Acesse Configuração do Computador > Modelos Administrativos > Sistema > Logon.
3. Ative a opção "Sempre aguardar a rede na inicialização e no logon do computador" . Isso atrasa o processamento da política até que uma conexão de rede esteja disponível.
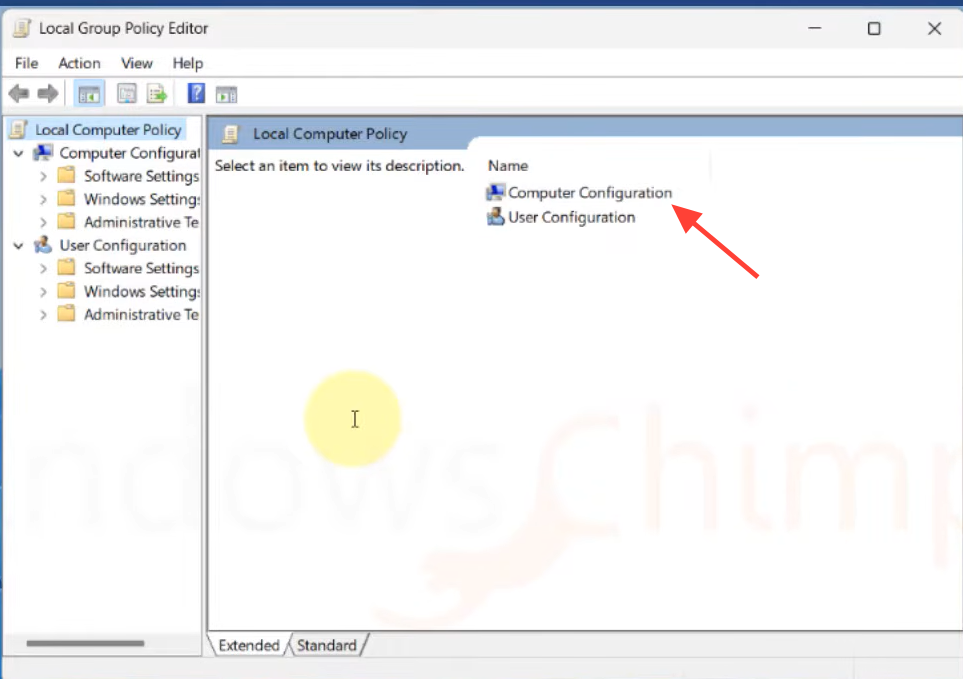
Alguns drivers de placa de rede ignoram essa política. Nesses casos, você pode adicionar um atraso de inicialização diretamente no registro. O valor mostrado abaixo especifica um tempo de espera de 60 segundos (3C em hexadecimal).
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindows NTCurrentVersionWinlogon]

"GpNetworkStartTimeoutPolicyValue"=dword:0000003c
Nota: Modificar o registro incorretamente pode causar problemas graves. Certifique-se de fazer um backup do registro antes de realizar qualquer alteração.
Confirmando o sucesso da reforma
Após abrir a porta, restaurar o acesso ao controlador de alcance (DC) ou aplicar um atraso de inicialização, force uma atualização e verifique novamente o resultado.
gpupdate /force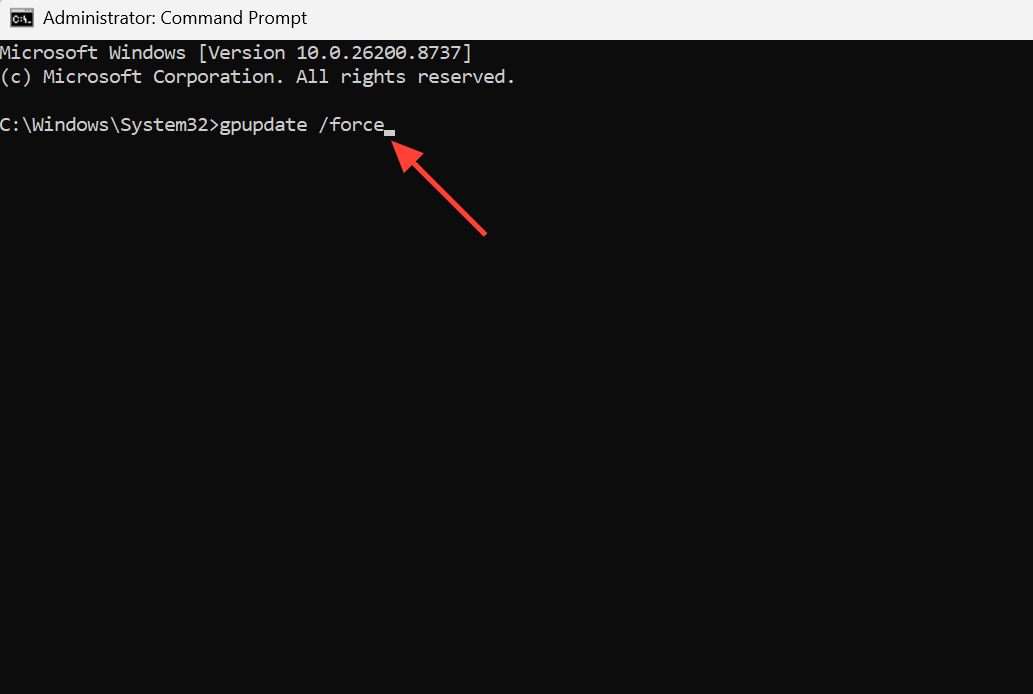
A execução bem-sucedida indica que tanto a política do usuário quanto a política do computador foram atualizadas. No log de eventos do sistema, você não deverá mais ver o erro de ID de evento 1129 e, em vez disso, verá uma entrada de sucesso confirmando que o dispositivo acessou o controlador de domínio e processou a política de grupo. Para obter uma análise completa do que foi implementado e do que foi rejeitado, gere um relatório de resultados.
gpresult /h report.html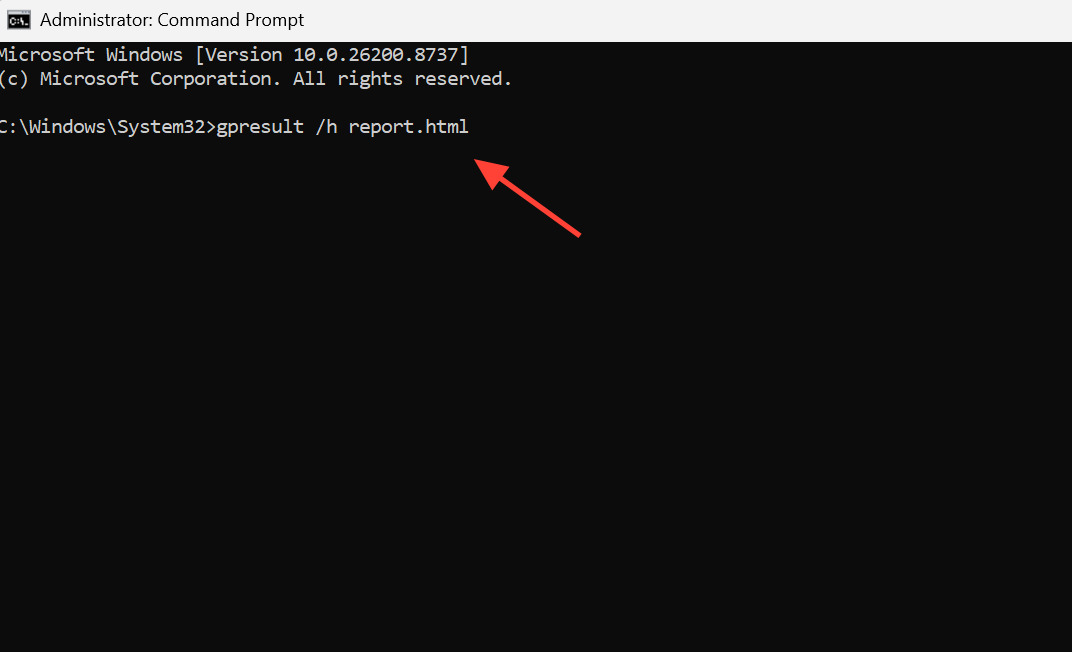
O relatório exibe os Objetos de Política de Grupo (GPOs) que foram aplicados e indica o ponto em que o processamento foi interrompido. Se o GPO de destino agora aparecer nas políticas aplicadas e não apresentar mais um status de falha de componente, o erro foi resolvido. Para uma visualização rápida pela linha de comando, execute o comando. gpresult /r.
Eventos de contato, abordagem em grupo, relacionados
O evento de ID 1129 geralmente não ocorre sozinho; quando a conectividade de rede ou a resolução de nomes está instável, outros eventos relacionados apontam para o mesmo problema subjacente, ajudando a confirmar o diagnóstico.
| ID do evento | o significado |
|---|---|
| 1129 | A abordagem em grupo falhou porque não havia conexão de rede com o controlador de alcance (DC). |
| 1058 | O Windows não conseguiu ler o arquivo gpt.ini do compartilhamento SYSVOL do controlador de intervalo (DC). |
| 1030 | O Windows não conseguiu recuperar as novas configurações de Política de Grupo, um problema que geralmente aparece juntamente com o erro 1058. |
| 1055 | O Windows não conseguiu resolver o nome do computador devido a uma falha na resolução de nomes ou a um atraso na replicação do Active Directory (AD). |
Se você vir o ID de evento 1055 ou NETLOGON 5719 ( Nenhum servidor de login disponível ) no mesmo horário, significa que sua conexão de rede está atrasada ou que o DNS não consegue encontrar o controlador de domínio (DC). Essas são as mesmas condições que causam o ID de evento 1129 na inicialização, portanto, solucionar problemas de atraso na conexão de rede e realizar as verificações de DNS mencionadas acima geralmente resolve todos esses problemas simultaneamente.
Comentários estão fechados.