
Um especialista em segurança invade a rede "Buscar" da Apple para compartilhar dados com um dispositivo baseado em Linux.
Um especialista em segurança conseguiu invadir o sistema da Apple! Descubra os detalhes da vulnerabilidade crítica que abalou a empresa e como ele conseguiu contornar as proteções. Não perca a história completa!

As coisas mais importantes que você precisa saber
- O sistema da Apple não foi invadido no sentido estrito, mas o método utilizado consistiu em convencer o servidor de que o dispositivo Linux era um dispositivo Apple legítimo, após um amigo concordar em compartilhar os dados.
- O processo exigia que o dispositivo Linux obtivesse um certificado do Apple Identity Services (IDS), chaves de criptografia e tokens de notificação push por meio de um antigo ponto de registro da Apple, para poder se registrar como um dispositivo Find My.
- Esse processo complexo foi concluído em apenas uma semana, sem a necessidade de jailbreak, chave vazada ou um Mac, utilizando software cliente de código aberto.
A Apple está empenhada em restringir a experiência completa do recurso "Buscar" aos seus próprios dispositivos, mas uma tentativa recente de pesquisadores de segurança sugere que essa barreira pode não ser tão impenetrável quanto o esperado.
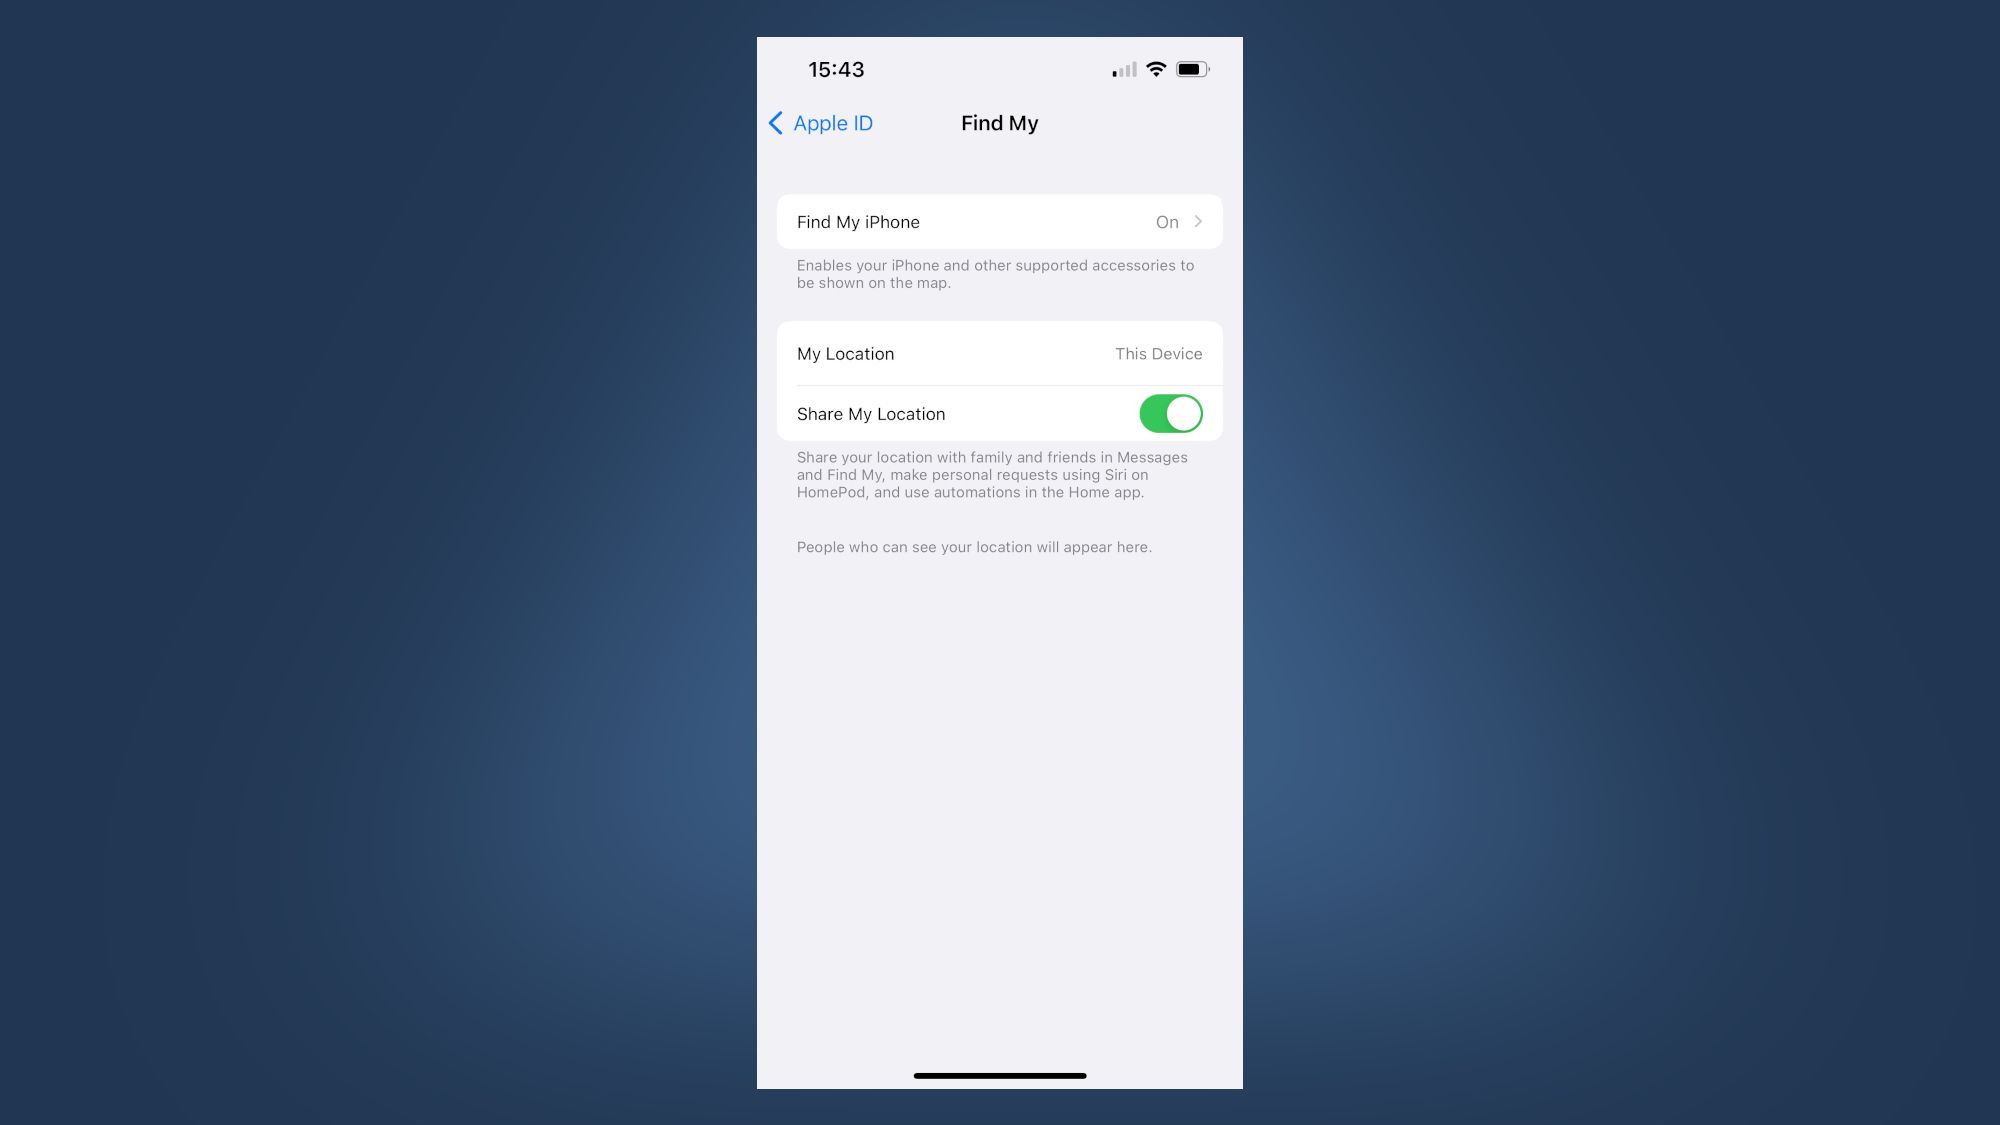
Um pesquisador de segurança de 22 anos, conhecido como "Zerotistic", documentou como conseguiu registrar uma máquina Linux comum como um nó confiável na rede da Apple, usando esse novo status para receber dados de localização em tempo real das pessoas, dados que a Apple normalmente compartilha apenas com seus próprios dispositivos, como iPhones e iPads.
O Buscar é o localizador de dispositivos abrangente da Apple para aparelhos como AirTags, iPhones e iPads, e permite que os usuários compartilhem sua localização com familiares e amigos. Embora a Apple tenha historicamente mantido uma proteção rigorosa para esse recurso, ele foi alvo de um pesquisador de segurança que buscava introduzir em seu ecossistema um dispositivo sobre o qual a Apple não tem controle total.
Um truque emocionante que requer aprovação para ser concluído.
A tarefa não foi nada fácil; convencer o sistema da Apple de que o processo Linux era um dispositivo legítimo da Apple e parte integrante de seu ecossistema, e, portanto, confiável para lidar com informações compartilhadas por meio da plataforma Buscar, exigiu muitas tentativas e erros.
É importante esclarecer que o sistema da Apple não foi invadido no sentido estrito da palavra; o método utilizado ainda requer que um amigo compartilhe os dados para que o cliente Linux desenvolvido pelo pesquisador de segurança possa lê-los.
Atualmente, a Apple envia dados de localização por meio de seu serviço de notificações push somente após verificar se o dispositivo receptor pertence à conta e está autorizado a lidar com esses dados. Isso significa que um dispositivo Linux precisa usar a linguagem proprietária da Apple para consultar seus servidores e processar as informações recebidas.
Esse processo envolveu a obtenção de um certificado do Apple Identity Services (IDS), que consiste em credenciais especializadas de dispositivo e mensagens usadas pela estrutura interna da Apple para vincular uma Conta Apple a um hardware específico, além de chaves de criptografia de ponta a ponta e tokens de notificação push. Isso exigiu a elaboração de uma solicitação de assinatura de certificado e seu envio a um endpoint de registro legado da Apple.
Após a conclusão desse processo, a máquina Linux com o certificado assinado pôde assinar suas próprias solicitações e se registrar como um dispositivo "Encontre Meu". No entanto, ainda precisava se inscrever em seis sub-serviços diferentes para funcionar plenamente. A solicitação de registro também precisava ser assinada usando o certificado IDS e os certificados APN obtidos durante a configuração inicial da rede.
Em seguida, o pesquisador emitiu uma solicitação SubscribeAndFetch que forneceu uma chave de site criptografada do dispositivo Apple de seu amigo para uma máquina Linux, fingindo ser um dispositivo Apple legítimo.
O que pode preocupar a Apple é a rapidez com que as coisas progrediram; todo o processo foi concluído em apenas uma semana. Não foi necessário fazer jailbreak, obter uma chave vazada ou mesmo usar um Mac . Em vez disso, softwares clientes de código aberto e daemons desmontados foram a norma, com uma abordagem de tentativa e erro que acabou se provando bem-sucedida.
Essa tecnologia tem algumas limitações: os ataques não podem ter como alvo estranhos, e até mesmo rastrear amigos requer aprovação. Isso ilustra que as restrições da Apple ao Buscar (Find My) decorrem de um protocolo opaco imposto pela empresa, e não de um bloqueio de criptografia; uma vez que um dispositivo se comporta como um dispositivo Apple, o ecossistema o trata como um membro da família, e não como um nó não confiável.
A Apple ainda não respondeu às perguntas da mídia sobre se planeja abordar ou solucionar essa lacuna em um futuro próximo.
Comentários estão fechados.